※ 本文轉寄自 ptt.cc 更新時間: 2026-11-04 23:27:22
看板 LoL
作者 標題 [閒聊] Vanguard擋住妮姬駭客
時間 Wed Nov 4 18:06:54 2026
隔壁妮姬出了一個大事,啟動器被駭客改了。
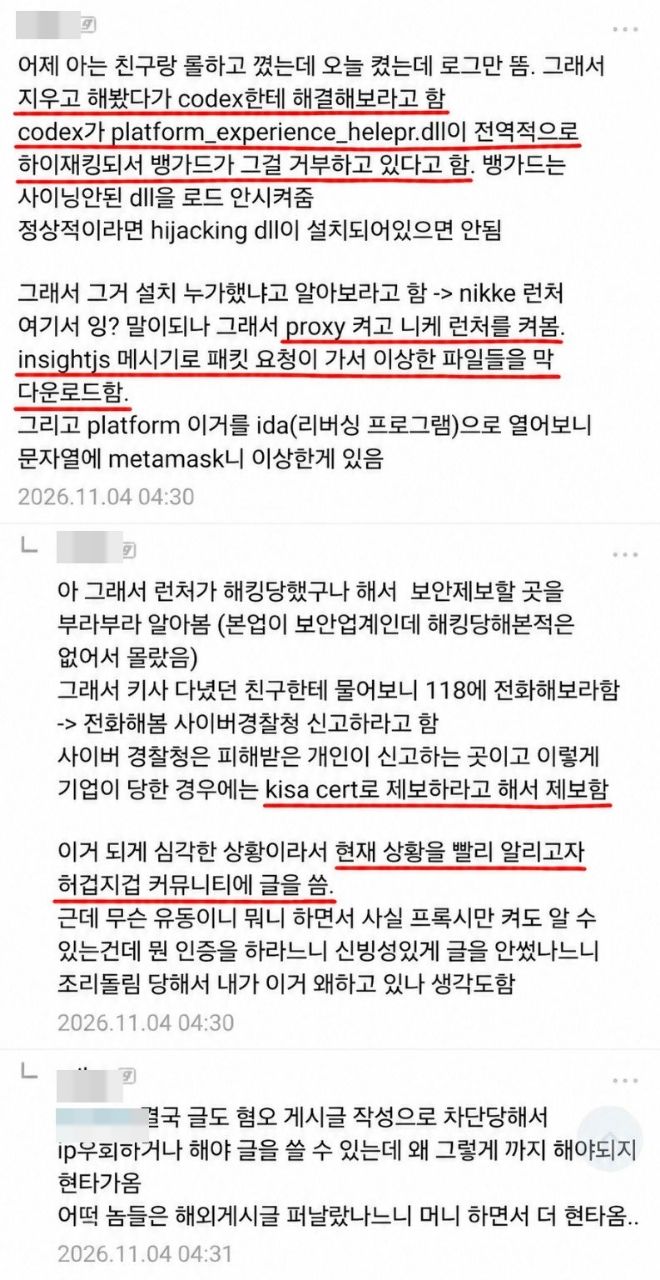
然後一開始在韓網上討論的起因是沒辦法打LOL
開了遊戲只看到logo進不去,所以就請codex排查。
一查下去發現Vanguard偵測到這個程式所以不開了
然後追著追著發現是妮姬啟動器的問題。
一查下去發現Vanguard偵測到這個程式所以不開了
然後追著追著發現是妮姬啟動器的問題。
這波vanguard立大功吧?
OpenAI Codex 在分析遊戲執行錯誤時,發現了《勝利女神:妮姬》PC 啟動器的駭客跡象
…!
勝利女神:妮姬 PC 啟動器駭客事件,首次發現過程真的超有趣的…!
一位使用者想和朋友玩《英雄聯盟》,於是開啟遊戲,但只出現 logo 就無法執行,發生
了問題
因為不知道原因,就拜託 OpenAI 的程式碼 AI Codex 幫忙解決
沒想到這裡發現了意想不到的事實……..!
Codex 指出電腦上安裝的檔案中,有一個檔案偷偷插入其他程式並執行的可疑檔案
原來是《英雄聯盟》的安全程式 Vanguard 在阻擋該檔案的執行
覺得奇怪的使用者追蹤檔案來源,結果驚人地發現,它竟然和「勝利女神:妮姬」PC 啟
動器有關!
之後確認妮姬啟動器從網際網路上接收哪些檔案,結果連正常執行過程中下載可疑檔案的
跡象都發現了
分析該檔案後,還確認了與加密貨幣錢包 MetaMask 相關的內容..!
另外,公開的額外安全分析指出,這次事件是駭客篡改遊戲公司的官方檔案發佈路徑,讓
使用者 PC 安裝惡意碼的攻擊。
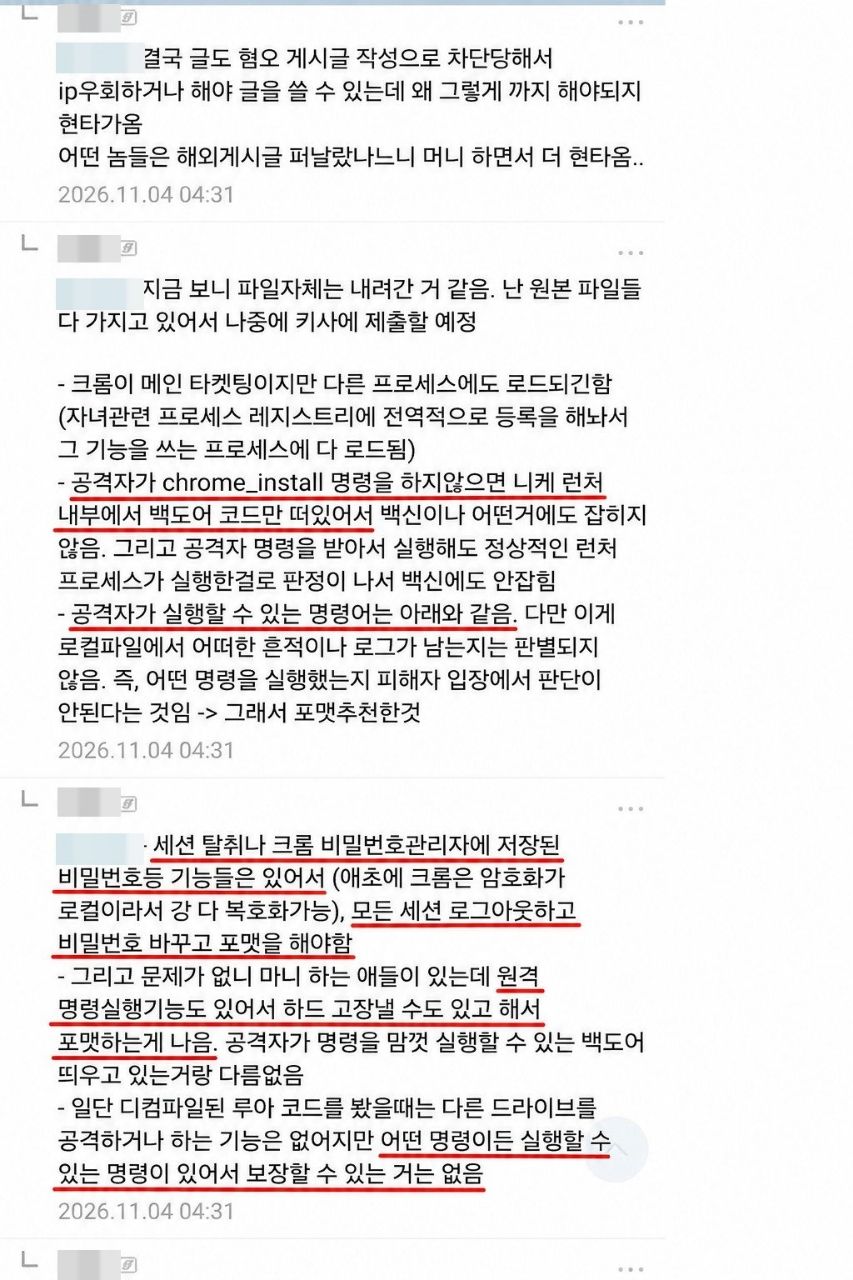
簡單來說,即使沒有連線可疑網站或下載非法程式,只要執行正常的遊戲啟動器,就可能
暴露在駭客風險中。
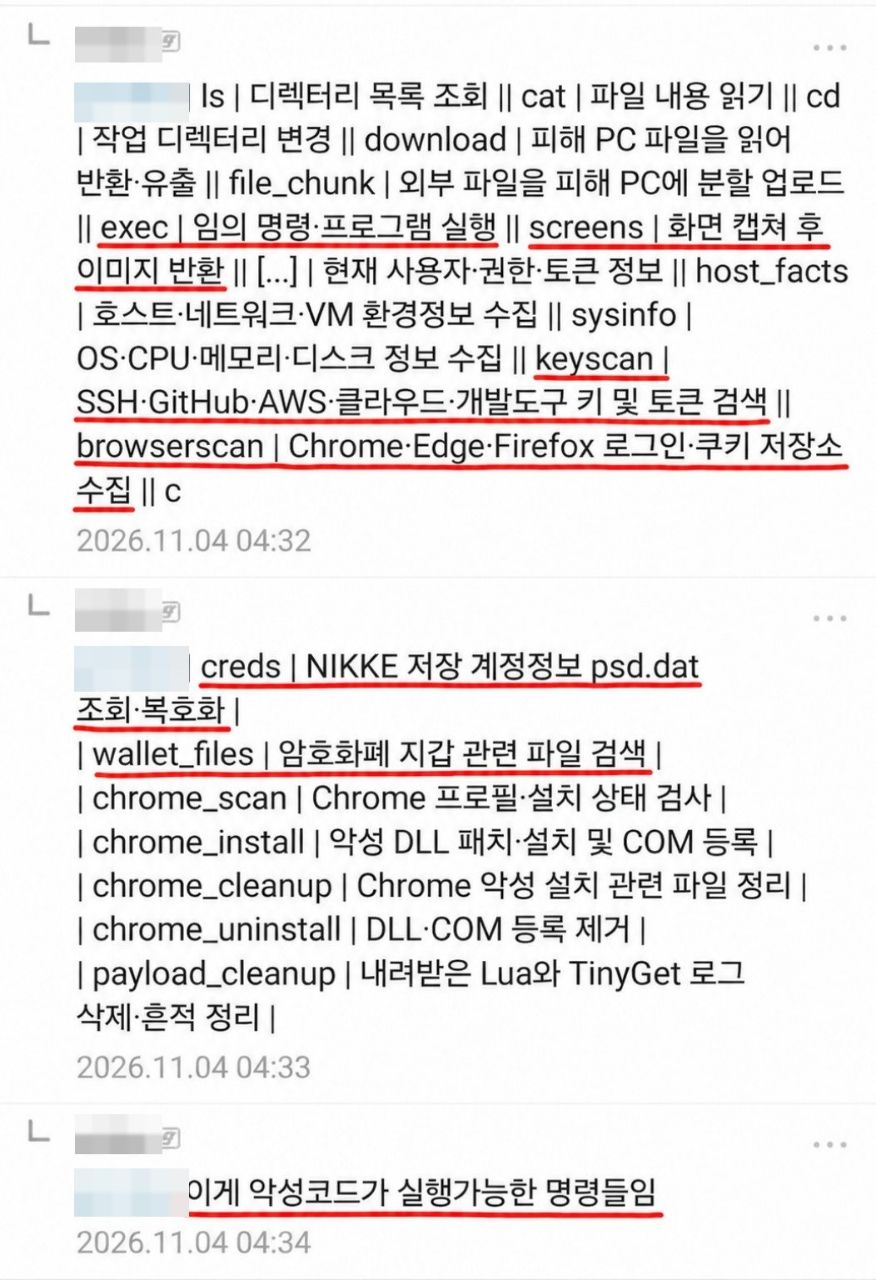
惡意碼包含的功能也相當危險。
‧ 駭客在使用者 PC 上執行想要的程式
‧ 偷偷拍攝電腦畫面或竊取檔案
‧ 收集瀏覽器儲存的登入資訊和 Cookie
‧ 試圖竊取 GitHub、AWS 等開發服務的連線資訊
‧ 搜尋加密貨幣錢包相關檔案
‧ 設定遊戲結束後惡意碼仍持續執行
‧ 存取妮姬帳號相關資訊
特別是確認了即使關閉遊戲,惡意碼仍能留在 PC 上運作的功能…!
不過,發現這些功能並不代表所有使用者的資訊都已外洩。確切的受害規模還需要進一步
確認。
最初舉報者表示,已另外保存相關檔案,並向韓國網路振興院 (KISA) 舉報。
個人覺得最有趣的還是發現過程。
只是因為《英雄聯盟》無法執行,就問 Codex 原因,結果 AI 找出可疑檔案,使用者親
自追蹤後,竟發現妮姬啟動器的駭客跡象。
當然,AI 並非獨力完成所有過程。之後追蹤檔案來源並分析實際攻擊的是舉報者親自進
行。
即便如此,一個平凡的遊戲執行錯誤竟成為發現重大安全事故的契機,這點相當令人印象
深刻。
這似乎是個例子,顯示 AI 程式碼工具不僅能撰寫程式碼,還能實際分析電腦問題並找出
安全威脅,相當有用呢
https://i.mopix.cc/WALBnO.jpg
--
※ 發信站: 批踢踢實業坊(ptt.cc), 來自: 42.79.243.32 (臺灣)
※ 作者: ElfFail 2026-11-04 18:06:54
※ 文章代碼(AID): #1gwmF1Up (LoL)
※ 文章網址: https://www.ptt.cc/bbs/LoL/M.1793786817.A.7B3.html
→ : 最有用的一集1F 11/04 18:07
推 : 要哪裡去找riot遊戲又玩妮姬的玩家==2F 11/04 18:08
推 : 我昨天晚上也是lol開不起來 debug老半天4F 11/04 18:08
→ : 我啊== 然後今天早上發現妮姬出大事
推 : 結果清一清之後 他媽lol就正常了
→ : 我啊== 然後今天早上發現妮姬出大事
推 : 結果清一清之後 他媽lol就正常了
推 : 妮姬不是9月就被駭了嗎7F 11/04 18:09
→ : 我啊 只是最近妮姬兩到三天才開一次8F 11/04 18:11
推 : 我比較想知道玩Riot遊戲跟妮姬為什麼應該要有衝突9F 11/04 18:12
推 : Vanguard管很寬 難得幫到10F 11/04 18:21
推 : 因為V那個狗屎程式會監控你整台電腦11F 11/04 18:29
→ : 拳頭這破幹程式比駭客還毒12F 11/04 18:32
推 : 借串問有人知道Van錯誤代碼7010什麼意思嗎13F 11/04 18:36
推 : 不是早就入侵了14F 11/04 18:38
推 : 流氓軟體遇到其他流氓15F 11/04 18:41
→ : 拳頭立大功 代表是真的有用 :316F 11/04 18:44
推 : 太神啦VG17F 11/04 18:44
→ : 笑死 比木馬還毒18F 11/04 18:45
推 : 騰訊的鍋騰訊補救 也算是無罪對吧(?19F 11/04 18:45
推 : 我前幾天還邊打亂鬥邊推圖..20F 11/04 18:46
→ : 哈哈 是我啦 不過我沒找到==21F 11/04 18:46
推 : 我也是邊玩邊推劇情 沒跳出來22F 11/04 18:48
推 : 原來VG這垃圾是有用的嗎= =23F 11/04 18:50
→ : 以毒攻毒24F 11/04 18:52
推 : 好險我兩個都沒玩25F 11/04 18:52
推 : 因為拳頭這程式比病毒還毒26F 11/04 18:53
→ : 謝謝拳頭幫我電腦免費安裝防毒軟體27F 11/04 18:54
推 : 這麼猛喔28F 11/04 19:00
推 : 防毒軟體其實就是病毒軟體29F 11/04 19:05
推 : 我LOL可以正常玩 看來我應該是沒中獎30F 11/04 19:10
→ : VG算強了吧31F 11/04 19:13
推 : Vanguard就最大流氓啊,這個惡意程式認栽了吧32F 11/04 19:14
推 : VG就cancer啊33F 11/04 19:21
→ : 只准它成長
→ : 只准它成長
推 : VG就算不是惡意程式也可能擋 怎麼過得了35F 11/04 19:28
推 : 看內文的講法沒擋住吧,只是vanguard偵測到系統檔被36F 11/04 19:37
→ : 加料所以LOL開不起來而已,不是擋住木馬
→ : 加料所以LOL開不起來而已,不是擋住木馬
推 : 現代版的360大戰Hao123 搶著綁架電腦38F 11/04 19:39
推 : 感覺沒用欸 有朋友同時有玩妮姬跟LOL 電腦有中39F 11/04 19:56
推 : 我昨晚大亂鬥打到一半朋友說出大事了40F 11/04 19:58
→ : 今天看中了但沒有dll木馬植入,只覺得SU很傻B
→ : 今天看中了但沒有dll木馬植入,只覺得SU很傻B
推 : 等會所以今天早上比賽的修time該不會是......42F 11/04 20:24
推 : 這玩意跟木馬一樣恐怖43F 11/04 20:45
推 : 紅舞鞋 怕44F 11/04 21:25
推 : 所以v根本免費防毒?45F 11/04 21:28
推 : 我啊 玩妮又玩樓 超魯46F 11/04 21:41
推 : 以毒攻毒47F 11/04 22:24
推 : 就是用權限換來的安全性啊48F 11/04 22:30
推 : 現在誰還敢說vanguard不好49F 11/04 22:48
推 : 我同時玩還是中獎啊50F 11/04 22:54
推 : 但我昨天整晚開著妮姬打lol沒被擋 今天一查被看的一51F 11/04 23:05
→ : 乾二淨==
→ : 乾二淨==
--
※ 看板: LoL 文章推薦值: 0 目前人氣: 0 累積人氣: 12
回列表(←)
分享