※ 本文轉寄自 ptt.cc 更新時間: 2026-10-05 16:36:07
看板 creditcard
作者 標題 [新聞] 沒輸驗證碼竟被盜刷6萬!女2度反映無效
時間 Sun Oct 4 00:44:37 2026
影音/「沒輸驗證碼」竟被盜刷6萬! 女2度反映無效 銀行:洽詢中
https://news.tvbs.com.tw/life/4031199
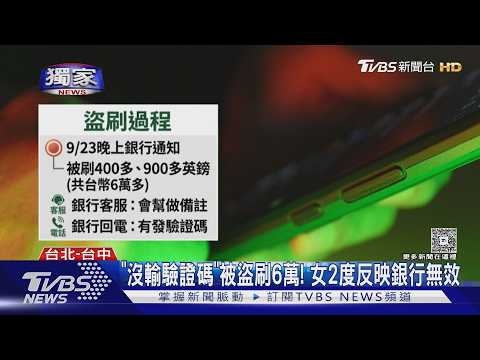
一名紀姓女子日前遭遇信用卡盜刷事件,短短幾分鐘內被刷走兩筆共計6萬多元台幣的款項
。儘管她在第一時間通報銀行並標記為盜刷,銀行卻以驗證碼已發送成功為由,僅同意其中
一筆可爭取爭議款,另一筆則不予受理,讓她相當無奈。紀小姐表示,9月23日晚間突然收
到銀行通知,顯示她的信用卡接連被刷了400多英鎊與900多英鎊兩筆款項,合計超過6萬元
台幣。她立即致電客服反映,對方表示會協助標記為盜刷交易。數日後,銀行傳來訊息詢問
是否為本人交易,她隨即按下「否」,並再次致電客服確認。然而,銀行隨後回電告知,當
天系統確實有發送驗證碼至她的手機。紀小姐強調,她只收到一筆驗證碼,且並未回覆任何
驗證碼,但銀行人員卻表示,由於驗證碼已發送至她的手機,等同於認定為本人交易,並建
議她前往報警處理。
沒輸OTP仍被盜刷?專家:恐遭「木馬程式」攔
對於信用卡明明在身上卻遭盜刷的情況,資安教授查士朝解釋,若手機安裝了含有木馬程式
的應用程式,該程式可能會常駐於手機中,一旦收到簡訊,就能攔截並擷取其中的驗證碼,
再將資訊傳送至遠端,導致盜刷者得以通過驗證。
的應用程式,該程式可能會常駐於手機中,一旦收到簡訊,就能攔截並擷取其中的驗證碼,
再將資訊傳送至遠端,導致盜刷者得以通過驗證。
紀小姐目前已辦理停卡手續,她強調銀行僅表示其中一筆未收到驗證碼的盜刷款項可爭取爭
議款,另一筆則無法受理。對於她已事先告知客服遭盜刷、卻仍被扣款一事,銀行回應目前
仍在洽詢處理中。
議款,另一筆則無法受理。對於她已事先告知客服遭盜刷、卻仍被扣款一事,銀行回應目前
仍在洽詢處理中。
遭盜刷!除爭取爭議款 律師:可提告偽造文書
針對此類盜刷爭議,律師余韋德建議,若民眾的信用卡確實在網路上遭他人盜刷,可前往警
察局報案提告偽造文書罪。他也提醒,若發生盜刷爭議款項,除了向銀行爭取權益外,也可
透過法律程序保障自身權益。
察局報案提告偽造文書罪。他也提醒,若發生盜刷爭議款項,除了向銀行爭取權益外,也可
透過法律程序保障自身權益。
https://youtu.be/tW7YCAKgs9o?si=ySAUHW72Oc8xDxXf
--
※ 發信站: 批踢踢實業坊(ptt.cc), 來自: 122.121.172.103 (臺灣)
※ 作者: wattswatts 2026-10-04 00:44:37
※ 文章代碼(AID): #1gmJ3uHq (creditcard)
※ 文章網址: https://www.ptt.cc/bbs/creditcard/M.1791045880.A.474.html
推 : 手機能代表本人 財團真的很厲害1F 10/04 01:27
→ : 手機能不能代表本人,是用戶自行負責處理的2F 10/04 02:46
推 : 好像是中信的,不太懂銀行的意思,收到OTP不代表有3F 10/04 02:49
→ : 輸入確認交易啊……
→ : 簡訊OTP其實不太安全,有很多銀行包含中信都有app
→ : 推播驗證比較安全,能開啟就開啟
→ : 輸入確認交易啊……
→ : 簡訊OTP其實不太安全,有很多銀行包含中信都有app
→ : 推播驗證比較安全,能開啟就開啟
→ : 銀行邏輯似乎是因為驗證碼有發送了,而刷卡交易既然7F 10/04 05:51
→ : 有成立代表是有驗證成功的
→ : 有成立代表是有驗證成功的
→ : 光看這樣很難說 之前不是也有小孩刷的家人刷的9F 10/04 05:58
→ : 早就說3D驗證是卸責用的10F 10/04 06:44
→ : 國外很多刷卡機制,不需要驗證碼11F 10/04 06:56
→ : 所以銀行這個理由是不成立的
→ : 但應該還有其他內情
→ : 國外不需要驗證碼的交易,就算發送驗證碼簡訊也沒用
→ : 。驗證碼這東西,就台灣在玩而已。
→ : 所以銀行這個理由是不成立的
→ : 但應該還有其他內情
→ : 國外不需要驗證碼的交易,就算發送驗證碼簡訊也沒用
→ : 。驗證碼這東西,就台灣在玩而已。
→ : 泰國AIS電信,你用台灣信用卡儲值還是得填驗證碼16F 10/04 08:09
推 : 11F胡扯 國外一堆線上刷卡也是要3DS驗證的17F 10/04 08:39
→ : 你的國外,不是真的國外,如此而已18F 10/04 10:28
→ : 去查查台灣驗證碼機制,會有更多發現
→ : 去查查台灣驗證碼機制,會有更多發現
→ : HSBCUS也是驗證碼發email20F 10/04 10:54
→ : 有“寄”OTP然後交易通過就直接認定是本人授權,果21F 10/04 11:17
→ : 然OTP就是給銀行在甩鍋用的
→ : 然OTP就是給銀行在甩鍋用的
推 : 先問是不是廢牡蠣?23F 10/04 11:28
推 : 銀行也開始超譯了嗎....24F 10/04 11:50
推 : OTP是商家決定是否要用的 除非像新加坡那樣國家介入25F 10/04 11:52
→ : 要廢除
→ : 要廢除
→ : 討論爛的題目,爬文就好!27F 10/04 11:57
→ : 發簡訊等於同意付款,銀行你自己要不要看看你在說28F 10/04 12:00
→ : 什麼?
→ : 什麼?
→ : 乳酪理論,十幾道都不見得有用,還一道?至少要限制30F 10/04 12:02
→ : 國外禁刷,或國外單筆上限1000-3000,刷一筆小額,
→ : 再刷一筆不過,小額3000刷33次才69000,中間當風控
→ : 失控?我碰過最有忍耐力的是華南,我連續買12個蘋果
→ : 99電影想抵年費,風控等我刷完才打電話給我!其他連
→ : 續刷個三筆小額就一直call了
→ : 國外禁刷,或國外單筆上限1000-3000,刷一筆小額,
→ : 再刷一筆不過,小額3000刷33次才69000,中間當風控
→ : 失控?我碰過最有忍耐力的是華南,我連續買12個蘋果
→ : 99電影想抵年費,風控等我刷完才打電話給我!其他連
→ : 續刷個三筆小額就一直call了
推 : 可是很多網路交易的頁面 你跳出去開銀行app再回來就36F 10/04 12:20
→ : 洗掉了 然後就一直無法交易成功
→ : 不知是網頁設定 還是銀行app佔資源 還是我手機爛
→ : 洗掉了 然後就一直無法交易成功
→ : 不知是網頁設定 還是銀行app佔資源 還是我手機爛
→ : 台灣現在從上到下都死不認錯,所以還是自保,至少給39F 10/04 12:40
→ : 您的鎖要全部用上,至於資安意識就努力!
→ : 您的鎖要全部用上,至於資安意識就努力!
推 : 驗證碼發送到手機等同本人刷,靠北那家銀行的卡我要41F 10/04 14:30
→ : 剪了
→ : 剪了
→ : 台灣銀行幾乎都OTP送出就是消費者要吞喔 呵呵43F 10/04 14:58
→ : 少用的卡國外消費先鎖吧 至少國內盜刷報警會好抓很
→ : 多
→ : 少用的卡國外消費先鎖吧 至少國內盜刷報警會好抓很
→ : 多
推 : 其實手機不用植木馬,透過基地台詐騙就能讓簡訊轉46F 10/04 15:28
→ : 發到國外了…
→ : 發到國外了…
推 : 極高的可能~持卡人手機被植入木馬程式,終極解法就48F 10/04 15:36
→ : 是跟新加坡一樣,以後都只能用銀行的App做網路交易O
→ : 是跟新加坡一樣,以後都只能用銀行的App做網路交易O
推 : 哪一家公布一下50F 10/04 16:00
推 : 這種就跟銀行告到底,輸了再說,沒有銀行一定對的51F 10/04 16:53
→ : 事
→ : 事
推 : 自己個人習慣 沒出國 國外交易跟線上交易就是鎖爆53F 10/04 16:54
推 : 請OTP好棒棒的人出來發表意見54F 10/04 17:28
推 : 信用卡先鎖國外交易在說55F 10/04 18:27
推 : 新加坡沒廢除3DS 只是把OTP改成手機綁定 一樣是不56F 10/04 19:27
→ : 可否認
→ : 不懂裝懂的人一堆
→ : OTP是3DS機制的一種驗證方式罷了 不要OTP還是一樣
→ : 其他驗證方式 都是不可否認
推 : 要不要3DS是商家決定 要怎麼驗證是發卡行/ACS系統
→ : 服務商決定
→ : 可否認
→ : 不懂裝懂的人一堆
→ : OTP是3DS機制的一種驗證方式罷了 不要OTP還是一樣
→ : 其他驗證方式 都是不可否認
推 : 要不要3DS是商家決定 要怎麼驗證是發卡行/ACS系統
→ : 服務商決定
推 : 哪家銀行阿... 2026還有爭議款失敗的 不是都秒退的63F 10/04 22:57
→ : 這種銀行直接抵制
→ : 這種銀行直接抵制
[新聞] 全球掀起簡訊OTP禁用潮,印度、UAE金融監管新法4月生效 - Bank_Service板 - Disp BBS
![[圖]]() cool810 全球掀起簡訊OTP禁用潮,印度、UAE金融監管新法4月生效 全球掀起簡訊OTP禁用潮,印度、UAE金融監管新法4月生效 | iThome 隨著簡訊OTP持續被詐騙集團與駭客濫用,全球金融監管趨勢正迎

推 : 簡單的說 只要銀行能證明有發驗證碼 錯就是持卡人66F 10/05 00:38
→ : 不爽你就不要用
→ : 不爽你就不要用
→ : FIDO跟3D是兩回事68F 10/05 00:45
推 : 果然鬼69F 10/05 04:31
推 : 這一題真的會亂了套,大家互不相信,那到底以後怎麼70F 10/05 06:47
→ : 用信用卡啊?
→ : 用信用卡啊?
→ : SMS通訊協定從未設計用於傳送機密訊息通訊,GSM A早72F 10/05 06:48
→ : 就再三警告不能將簡訊用做身分確認之用
→ : 為了相容遠古時代的標準,有一卡車無法修復的結構性
→ : 漏洞
→ : 銀行還有臉說有發出就是持卡人的錯,自己用不得用於
→ : 發送OTP的管道發送OTP還能怪人啊
→ : 就再三警告不能將簡訊用做身分確認之用
→ : 為了相容遠古時代的標準,有一卡車無法修復的結構性
→ : 漏洞
→ : 銀行還有臉說有發出就是持卡人的錯,自己用不得用於
→ : 發送OTP的管道發送OTP還能怪人啊
推 : 看起來是被木馬攔截驗證碼輸入,所以交易成功了,持78F 10/05 07:04
→ : 卡人認為自己沒輸入,但對銀行來說就是有輸入了,所
→ : 以乾脆請持卡人報案釐清。銀行這回答沒毛病啊
→ : 卡人認為自己沒輸入,但對銀行來說就是有輸入了,所
→ : 以乾脆請持卡人報案釐清。銀行這回答沒毛病啊
→ : 簡單來說就是手機的資安要你個人負責,手癢要亂安裝81F 10/05 09:11
→ : 木馬病毒,你就要自行負責,帳號密碼也可能使用者外洩
→ : 不可能要銀行全部自行吞下
→ : 木馬病毒,你就要自行負責,帳號密碼也可能使用者外洩
→ : 不可能要銀行全部自行吞下
推 : ...傻眼還有幫銀行護航的84F 10/05 09:22
→ : 驗證碼是用來多道防護 不是用來推卸責任給客戶的
→ : 好嗎
→ : 歐美沒驗證碼 盜刷都一樣秒退 真的吃相難看
推 : 又不是什麼天文數字 六萬也在跟用戶計較 笑死
→ : 驗證碼是用來多道防護 不是用來推卸責任給客戶的
→ : 好嗎
→ : 歐美沒驗證碼 盜刷都一樣秒退 真的吃相難看
推 : 又不是什麼天文數字 六萬也在跟用戶計較 笑死
推 : ??? 為什麼有閱讀障礙的已經認定是用戶資安問題了?89F 10/05 09:59
推 : 至少應該全面導入銀行App認證機制,廢除OTP,這樣大90F 10/05 11:07
→ : 家都沒話說,持卡人手機有沒有問題沒人知道真相,發
→ : 卡銀行也只是單純看收單銀行送來的電文做判斷,這個
→ : 不解決,「信任」會完全瓦解,網路交易就會一直紛擾
→ : 不斷。
→ : 家都沒話說,持卡人手機有沒有問題沒人知道真相,發
→ : 卡銀行也只是單純看收單銀行送來的電文做判斷,這個
→ : 不解決,「信任」會完全瓦解,網路交易就會一直紛擾
→ : 不斷。
推 : 台灣消費者還真可憐QQ95F 10/05 11:26
推 : 我都是要用才打開96F 10/05 12:17
→ : 這個到底在說啥聽不懂 什麼叫認證碼已發??97F 10/05 12:21
推 : 就是這家銀行人員說公司認定OTP已發就是你已經完成98F 10/05 12:29
→ : 交易了 不管有沒有真的輸入 科科
→ : 這可以投訴金管會或更上級的了
→ : 交易了 不管有沒有真的輸入 科科
→ : 這可以投訴金管會或更上級的了
--
※ 看板: creditcard 文章推薦值: 0 目前人氣: 0 累積人氣: 16
回列表(←)
分享