看板 C_Chat
作者
標題 Re: [閒聊] php重大漏洞 大量網站關站因應
時間 Wed Oct 21 23:01:16 2026
作者
標題 Re: [閒聊] php重大漏洞 大量網站關站因應
時間 Wed Oct 21 23:01:16 2026
剛剛發現台服fgo也公告維修
https://i.imgur.com/ioA2xtP.jpeg
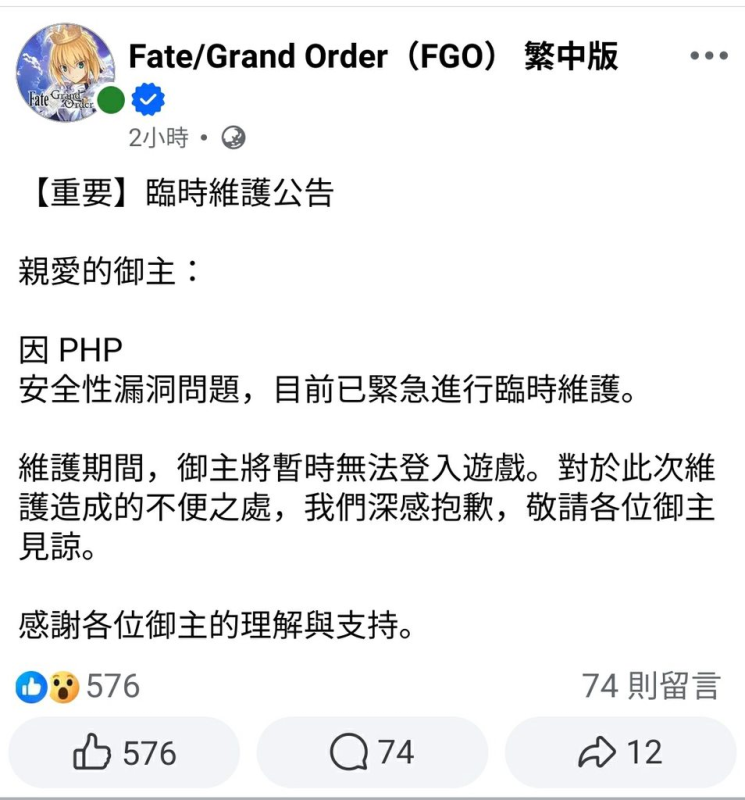
重點是會造成無法登入遊戲
看來遊戲內也有用到php
晚上才維修會不會修太久斷登啊
而且有個更令人吃驚的是
這次漏洞是用AI協助發現的
運作多久的東西被AI找到漏洞
--
※ 發信站: 批踢踢實業坊(ptt.cc), 來自: 101.10.157.8 (臺灣)
※ 作者: Sinreigensou 2026-10-21 23:01:16
※ 文章代碼(AID): #1gsDE-cW (C_Chat)
※ 文章網址: https://www.ptt.cc/bbs/C_Chat/M.1792594878.A.9A0.html
→ : ptt怎麼不用 一直出bug1F 10/21 23:02
→ : 2025的CVE編號才48K 今年的CVE編號現在已經100K了2F 10/21 23:02
推 : 日服沒動作嗎?3F 10/21 23:02
→ : ptt比php還老4F 10/21 23:04
→ : 學偶和CGSS也停是因為連動的萬代ID會開網頁5F 10/21 23:04
推 : 台版小圓也關了6F 10/21 23:04
推 : AI找出沒人想過的漏洞在今年不是新聞7F 10/21 23:05
推 : 這個洞一直都有 只是當時難以實作
應該說很早就有人提報8F 10/21 23:05
應該說很早就有人提報8F 10/21 23:05
→ : 反倒是現在補漏洞趕不上漏洞被發現的速度10F 10/21 23:06
推 : AI抓漏洞超強的11F 10/21 23:06
→ : CLAUDE說他們用AI找出一堆零日漏洞但是太多所以不敢發12F 10/21 23:07
推 : AI越來越強,資安有的搞了喔13F 10/21 23:09
推 : AI突破速度真的太強
難以想像Opus 6會有多變態14F 10/21 23:11
難以想像Opus 6會有多變態14F 10/21 23:11
推 : 出個ai防護啊16F 10/21 23:12
推 : 學偶跟cgss應該是因為有出dmm的關係吧,不然mltd是沒關的17F 10/21 23:14
→ : 倒是ai有時找漏洞激進到像是電腦病毒19F 10/21 23:15
推 : 學偶手機APP版沒關 玩到剛剛都還在玩 維修的是DMM版20F 10/21 23:15
推 : AI掃出超多陳年bug阿21F 10/21 23:19
推 : 聽過讓AI當演練的紅方,他跑去攻擊裁判或逃離沙箱攻擊外部系統22F 10/21 23:19
→ : 感謝說明 我退坑超久了24F 10/21 23:20
推 : 慘的是一堆沒維護的舊專案 像wordpress交付後就用到現在也沒升級PHP的 PHP版本跨度太大升級PHP還要改代碼 就算可以丟給agent改也要有人幫忙操作25F 10/21 23:21
→ : 沒php維修的網站論壇會很危險嗎? 還能去逛嗎28F 10/21 23:23
→ : 有看到消息陸服FGO也關了29F 10/21 23:27
推 : 能不能逛要看駭客摸進來後做了什麼,每個網站架構都不同,不可能給出一個通用答案哪家安全哪家不安全30F 10/21 23:28
推 : 資安演變成跟AI的攻防戰是很久之前就被預測過的了 工作上會接觸資安相關的人應該都有感今年的CVE爆幹多32F 10/21 23:28
→ : 是說不知道為啥日版沒關,也不知道是因為在睡覺沒反應,還是單純日服和中國服、臺服不一樣==34F 10/21 23:43
→ : 今年不少CVE是軟硬體原廠八成也用AI去掃出來以後 直接就丟了一個patch或修過的OS版本出來 但是什麼樣的漏洞一點資訊都不給 直接要你上patch或升版 連workaround都不給了
以往不少CVE可能都還有一些workaround可以做 不用搞到需要停機斷服務更新 今年一堆直接逼著你升版36F 10/21 23:49
以往不少CVE可能都還有一些workaround可以做 不用搞到需要停機斷服務更新 今年一堆直接逼著你升版36F 10/21 23:49
推 : 因為Claude優先提供最新模型給大公司找漏洞修啊41F 10/21 23:53
推 : ai抓漏就是以毒攻毒狂鑽狂捅 當然兇42F 10/21 23:57
推 : 大概原廠也懶得解釋 你給我照著更就對了43F 10/22 00:15
→ : ptt比php老 但你是不是忘了ptt最近也在更新一堆= =b44F 10/22 00:16
推 : 所以當初幹嘛留一大堆漏洞= =45F 10/22 00:21
→ : 你以為當初有人知道那裏有洞嗎46F 10/22 00:22
推 : 為什麼留一堆漏洞wwwwwww47F 10/22 00:25
→ : 只要是程式,都有洞48F 10/22 00:27
推 : 這不就很離譜= =49F 10/22 00:29
→ : 歡迎來到資訊時代,你日常所用的一切都是建構在所謂很離譜的基礎之上50F 10/22 00:38
→ : 也許AI Agent不那麼發達的話這個洞也許不會被發現PHP5到PHP8都幾年了ww52F 10/22 00:40
推 : 我看報導是說,之前就有研究員發現,但太難打了,所以擺一邊,久了就忘了54F 10/22 00:41
推 : 真的煩,今年系統一堆cve要修,系統沒用到的功能也被上頭要求要更新補漏洞真的哭夭,有些系統根本不值得被攻擊的也在那邊要求補漏洞,真的超煩56F 10/22 00:44
→ : 今年遇到一個CVE 我有2百多台在內網的機器也是被要求要修但因為沒對外 急迫性沒那麼高 有對外的已經修完了 但一想到明年2百多台機器要升版就頭痛 而且還都只能在凌晨做
今年工作上會碰到資安的人真的是被各種CVE搞的哀哀叫59F 10/22 00:50
今年工作上會碰到資安的人真的是被各種CVE搞的哀哀叫59F 10/22 00:50
推 : 日服反而沒事63F 10/22 01:42
→ : 報導是說其實之前就有人提出可能性,但是實際去搞光是A一個網站都是曠日費時
AI把這流程耗時大幅縮短成可行了64F 10/22 02:43
AI把這流程耗時大幅縮短成可行了64F 10/22 02:43
→ : 對程式的認知低到這樣看起來也很離譜67F 10/22 02:48
推 : 換另一個角度想,至少你還有工作作,老闆沒叫AI修就很好了68F 10/22 03:33
推 : 你為什麼要有缺點 不能當個聖人嗎69F 10/22 07:03
→ : 鴿子終於飛到了嗎 一年前就有的事情現在吃驚?70F 10/22 07:51
--
--
(Sinreigensou.): Re: [閒聊] php重大漏洞 大量網站關站因應 - ACG板